Domain music-jukebox.de kaufen?
Wir ziehen mit dem Projekt
music-jukebox.de um.
Sind Sie am Kauf der Domain
music-jukebox.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain music-jukebox.de kaufen?
Kennt jemand gute Jukebox-Lieder bzw. Songs?
Es gibt viele großartige Jukebox-Lieder, die sich perfekt für eine nostalgische Atmosphäre eignen. Einige Klassiker sind "Johnny B. Goode" von Chuck Berry, "Sweet Caroline" von Neil Diamond, "Bohemian Rhapsody" von Queen und "Proud Mary" von Tina Turner. Diese Songs sind zeitlos und werden sicherlich die Stimmung anheizen, wenn sie in einer Jukebox gespielt werden. **
Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **


Ähnliche Suchbegriffe für Open-Brick-Source-Light
Top-Angebote
Produkte zum Begriff Open-Brick-Source-Light:
-
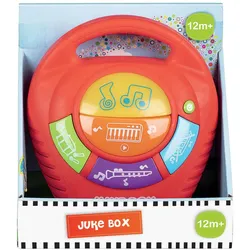
Winfun JukeboxJukebox: Haben Sie Spass, singen und tanzen Sie zu den hübschen Melodien dieser Mini-Jukebox! Wählen Sie Ihr Instrument zwischen Schlagzeug, Klarinette oder Xylophon oder drücken Sie die mittlere Taste, um Ihre Lieblingsmelodien zu spielen. Netzteil 3 LR6/AA-Batterien enthalten. Ab 1 Jahr.32,36 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
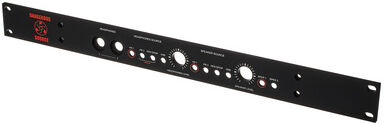
Dangerous Music SourceDangerous Music Source, Monitor Controller mit USB und D/A Wandler, Anschluss von 2 Monitorpaaren - können auch gleichzeitig geschaltet sein, 4 Eingangsquellen: 2x Analog, 1x AES/SPDIF und 1x USB, AES/SPDIF mit Weiterreichung, 2x Kopfhörer Anschluss - Monitorausgang oder mehrere Quellen, Analog Eingang 1: 3,5mm Miniklinke Stereo -10dBV, Analog Eingang 2: XLR/Klinke Combo Buchse, USB Eingang mit bis zu 24-bit/192kHz für Windows und Mac1199,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **
-
Sind Open-Source-Codes gefälscht?
Nein, Open-Source-Codes sind nicht gefälscht. Open-Source bezieht sich auf die Art und Weise, wie der Code entwickelt und lizenziert wird. Open-Source-Software ermöglicht es Entwicklern, den Quellcode einzusehen, zu überprüfen, zu modifizieren und zu teilen. Dies fördert Transparenz und Zusammenarbeit, um die Qualität und Sicherheit des Codes zu gewährleisten. **
-
Ist picdrop.de als Open Source verfügbar?
Nein, picdrop.de ist nicht als Open Source verfügbar. Es handelt sich um eine kommerzielle Plattform, die von einem Unternehmen entwickelt und betrieben wird. **
-
Ist Open-Source-Software immer kostenlos?
Open-Source-Software ist nicht immer kostenlos. Der Begriff "Open Source" bezieht sich auf die Lizenzierung und den Quellcode, der für jeden zugänglich ist. Es bedeutet jedoch nicht zwangsläufig, dass die Software kostenlos ist. Einige Open-Source-Projekte verlangen möglicherweise Gebühren für die Nutzung oder den Support. Es gibt jedoch auch viele kostenlose Open-Source-Softwareprojekte, die von der Community entwickelt und gepflegt werden. **

Ist Android Open Source und sicher?
Ja, Android ist ein Open-Source-Betriebssystem, was bedeutet, dass der Quellcode für jeden zugänglich ist und von Entwicklern angepasst werden kann. In Bezug auf Sicherheit gibt es jedoch keine eindeutige Antwort. Android hat Sicherheitsfunktionen wie App-Berechtigungen und regelmäßige Sicherheitsupdates, aber es gibt auch potenzielle Sicherheitsrisiken wie Malware und unsichere Apps. Es ist wichtig, Vorsichtsmaßnahmen zu treffen, wie das Herunterladen von Apps aus vertrauenswürdigen Quellen und das Aktualisieren des Betriebssystems regelmäßig, um die Sicherheit zu gewährleisten. **
Sind HTML und CSS Open Source?
Ja, HTML und CSS sind Open Source. Das bedeutet, dass der Quellcode frei verfügbar ist und von der Community weiterentwickelt werden kann. Jeder kann HTML und CSS verwenden, modifizieren und teilen, ohne Lizenzgebühren zahlen zu müssen. **
Top-Angebote
Produkte zum Begriff Open-Brick-Source-Light:
-
Open Brick Source Light Stax ShineMit dem Open Brick Source Light Stax Shine bringst du deine Steckbaustein-Kreationen zum Leuchten! Diese innovativen Bausteine sind kompatibel mit den meisten herkömmlichen Steckbausteinen und ermöglichen dir, deine Modelle auf eine völlig neue Weise zu gestalten. Jeder Stein enthält eine kleine LED, die dein Bauwerk in verschiedenen Farben erstrahlen lässt. Einfach zusammenstecken, an die Energiequelle anschließen und schon beginnt der Spaß! Das Set enthält eine Vielzahl von leuchtenden Bausteinen in verschiedenen Größen und Farben, damit du deiner Kreativität freien Lauf lassen kannst. Egal ob du ein Schloss, ein Auto oder eine futuristische Stadt baust, mit Light Stax Shine wird dein Projekt zum Hingucker. Die Bausteine sind aus hochwertigem, robustem Material gefertigt und garantieren langanhaltenden Spielspaß. Zusätzlich bietet das Set einen USB-Ladekabel, sodass du den wiederaufladbaren Batterie Baustein unkompliziert aufladen und wiederverwenden kannst. Ideal für Kinder und Erwachsene, die Freude am Bauen und Gestalten haben und ihre Kreationen zum Leben erwecken möchten. Hol dir jetzt das Open Brick Source Light Stax Shine und lasse deine Bauwerke in neuem Licht erstrahlen! ; 75 x STAX mit LED ; Wiederaufladbarer Batterie Baustein44,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wolf Ethernet-Schnittstellenmodul ISM8I Open SourceWolf Ethernet-Schnittstellenmodul ISM8I Open Source Schnittstellenmodul mit offengelegtem TCP/IP-Protokoll zur systemunabhängigen Einbindung von Wolf-Heiz- und Lüftungsgeräten. Fabrikat: Wolf GmbH Artikel-Nummer: 2745831212,24 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Winfun JukeboxJukebox: Haben Sie Spass, singen und tanzen Sie zu den hübschen Melodien dieser Mini-Jukebox! Wählen Sie Ihr Instrument zwischen Schlagzeug, Klarinette oder Xylophon oder drücken Sie die mittlere Taste, um Ihre Lieblingsmelodien zu spielen. Netzteil 3 LR6/AA-Batterien enthalten. Ab 1 Jahr.32,36 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dangerous Music SourceDangerous Music Source, Monitor Controller mit USB und D/A Wandler, Anschluss von 2 Monitorpaaren - können auch gleichzeitig geschaltet sein, 4 Eingangsquellen: 2x Analog, 1x AES/SPDIF und 1x USB, AES/SPDIF mit Weiterreichung, 2x Kopfhörer Anschluss - Monitorausgang oder mehrere Quellen, Analog Eingang 1: 3,5mm Miniklinke Stereo -10dBV, Analog Eingang 2: XLR/Klinke Combo Buchse, USB Eingang mit bis zu 24-bit/192kHz für Windows und Mac1199,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kennt jemand gute Jukebox-Lieder bzw. Songs?
Es gibt viele großartige Jukebox-Lieder, die sich perfekt für eine nostalgische Atmosphäre eignen. Einige Klassiker sind "Johnny B. Goode" von Chuck Berry, "Sweet Caroline" von Neil Diamond, "Bohemian Rhapsody" von Queen und "Proud Mary" von Tina Turner. Diese Songs sind zeitlos und werden sicherlich die Stimmung anheizen, wenn sie in einer Jukebox gespielt werden. **
-
Was ist Open-Source-Software?
Open-Source-Software ist Software, deren Quellcode frei verfügbar ist und von der Gemeinschaft frei genutzt, geändert und weiterentwickelt werden kann. Dies bedeutet, dass die Entwickler den Code einsehen, modifizieren und an ihre eigenen Bedürfnisse anpassen können. Open-Source-Software fördert die Zusammenarbeit und den Wissensaustausch in der Entwicklergemeinschaft und trägt zur Schaffung von innovativen Lösungen bei. Ein bekanntes Beispiel für Open-Source-Software ist das Betriebssystem Linux. **
-
Wie sicher ist Open Source?
Open Source Software ist im Allgemeinen sicher, da der Quellcode für jeden zugänglich ist und von einer großen Community überprüft wird. Durch die Transparenz des Codes können Sicherheitslücken schneller erkannt und behoben werden. Dennoch ist es wichtig, dass Open Source Software regelmäßig aktualisiert und gepflegt wird, um mögliche Sicherheitsrisiken zu minimieren. **
-
Sind Open-Source-Codes gefälscht?
Nein, Open-Source-Codes sind nicht gefälscht. Open-Source bezieht sich auf die Art und Weise, wie der Code entwickelt und lizenziert wird. Open-Source-Software ermöglicht es Entwicklern, den Quellcode einzusehen, zu überprüfen, zu modifizieren und zu teilen. Dies fördert Transparenz und Zusammenarbeit, um die Qualität und Sicherheit des Codes zu gewährleisten. **
Ähnliche Suchbegriffe für Open-Brick-Source-Light
-
Kaspersky Threat Data Feeds - Open Source ThreatsKaspersky Threat Data Feeds – Open Source Threats In einer Zeit, in der Cyberbedrohungen komplexer und zielgerichteter denn je sind, ist eine umfassende Bedrohungsüberwachung unerlässlich. **Kaspersky Threat Data Feeds - Open Source Threats** stellt eine innovative Lösung dar, die Sicherheitsverantwortlichen aktuelle und relevante Informationen zu Bedrohungen bietet, die aus Open-Source-Quellen stammen. Diese Bedrohungsfeeds ermöglichen es Unternehmen, sich kontinuierlich über die neuesten Bedrohungen aus dem Open-Source-Bereich zu informieren und ihre Sicherheitsmaßnahmen entsprechend anzupassen. Mit Kaspersky Threat Data Feeds - Open Source Threats können Unternehmen proaktiv auf Bedrohungen reagieren und so ihre Widerstandsfähigkeit gegenüber Cyberangriffen deutlich verbessern. Überblick über Kaspersky Threat Data Feeds - Open Source Threats Die Lösung **Kaspersky Threat Data Feeds - Open Source Threats** bietet Unternehmen Zugang zu einer Fülle an Bedrohungsdaten, die speziell aus Open-Source-Quellen gesammelt werden. Diese Feeds bieten detaillierte Informationen über aktuelle Bedrohungen und ermöglichen eine proaktive Abwehr. Durch die kontinuierliche Analyse und Filterung relevanter Daten aus öffentlich zugänglichen Quellen hilft Kaspersky Unternehmen dabei, potenzielle Gefahren frühzeitig zu erkennen und geeignete Schutzmaßnahmen zu implementieren. Hauptfunktionen Echtzeit-Updates zu Open-Source-Bedrohungen: Regelmäßige Aktualisierungen, die es Unternehmen ermöglichen, stets über die neuesten Bedrohungen informiert zu sein. Umfassende Bedrohungsanalyse: Detaillierte Informationen zu Bedrohungen, die aus Open-Source-Quellen stammen und für die Cybersicherheit von Bedeutung sind. Integration in bestehende Sicherheitslösungen: Kaspersky Threat Data Feeds lassen sich problemlos in vorhandene Sicherheitssysteme integrieren, um einen ganzheitlichen Schutz zu gewährleisten. Unterstützung für maschinenlesbare Formate: Die Bedrohungsdaten werden in Formaten wie STIX und TAXII bereitgestellt, was die automatische Verarbeitung und Integration erleichtert. Proaktive Bedrohungserkennung: Unternehmen können dank der umfassenden Bedrohungsinformationen proaktive Sicherheitsstrategien entwickeln und umsetzen. Vorteile für Ihr Unternehmen Frühzeitige Bedrohungserkennung: Die Echtzeit-Updates und umfassenden Informationen ermöglichen eine schnelle Identifizierung und Abwehr potenzieller Bedrohungen. Gezielte Abwehrmaßnahmen: Durch die detaillierte Bedrohungsanalyse können Unternehmen ihre Sicherheitsmaßnahmen gezielt anpassen und verbessern. Erhöhte Cybersicherheitsresilienz: Die proaktive Überwachung und Analyse von Open-Source-Bedrohungen erhöhen die Widerstandsfähigkeit gegenüber Cyberangriffen. Effiziente Ressourcenallokation: Die präzisen Bedrohungsdaten helfen Unternehmen, ihre Sicherheitsressourcen optimal einzusetzen und gezielte Maßnahmen zu ergreifen. Compliance und Risikomanagement: Die Lösung unterstützt Unternehmen bei der Einhaltung gesetzlicher Anforderungen und bei der effektiven Verwaltung von Cyberrisiken. Integration und Nutzung **Kaspersky Threat Data Feeds - Open Source Threats** kann problemlos in bestehende Sicherheitssysteme und -infrastrukturen integriert werden. Die Bedrohungsdaten werden in maschinenlesbaren Formaten wie STIX und TAXII bereitgestellt, sodass Unternehmen sie automatisch in ihre Systeme importieren und verarbeiten können. Diese Bedrohungsfeeds sind besonders hilfreich für Unternehmen, die ihre Cybersicherheitsstrategien kontinuierlich verbessern und ihre IT-Infrastruktur proaktiv schützen möchten. Anwendungsfälle für Kaspersky Threat Data Feeds - Open Source Threats Überwachung der Open-Source-Bedrohungslandschaft: Diese Lösung ist ideal für Unternehmen, die kontinuierlich über Bedrohungen aus Open-Source-Quellen informiert bleiben möchten. Frühzeitige Identifikation von Bedrohungen: Die Bedrohungsfeeds unterstützen die schnelle Erkennung und Abwehr potenzieller Cyberbedrohungen. Unterstützung bei der Entwicklung von Sicherheitsrichtlinien: Die bereitgestellten Informationen helfen bei der Erstellung gezielter Sicherheitsrichtlinien und der Stärkung der Cybersicherheitsmaßnahmen.31987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Handke, Peter: Versuch über die JukeboxVersuch über die Jukebox , Zu Ende ging das Jahr 1989, »da in Europa von Tag zu Tag und Land zu Land so vieles, und so wunderbar leicht, anders zu werden schien.« Könnte er sich in einer Zeit, als »das große Märchen der Welt« sich selber forterzählte, an einem weltfremden Gegenstand, der Jukebox ersuchen? Im Hotel fand er ein Zimmer, das ihm Fläche genug bot für ein Blatt Papier, Bleistifte und Radiergummi. Zunächst war ihm sein Versuch über die Jukebox als Dialog auf der Bühne, als »Bühnen-Zwiegespräch« in den Sinn gekommen, jetzt, in der Einsamkeit und Freiheit von Soria, drängte sich ihm auch die Befreiung von gegebenen literarischen Formen auf, eine Befreiung für neue, unbekannte literarische Möglichkeiten. Der Held von Handkes neuer Erzählung ist die Erzählung selbst. Ihre Struktur bringt den Leser immer wieder dazu, den Verlauf des Erzählten für sich aufzunehmen. Roland Barthes hat geschrieben, ein Text errege ihm dann als Leser die größte Lust, »wenn es ihm gelingt, sich indirekt zu Gehör zu bringen, den Kopf zu heben, etwas anderes zu hören«. So wirken auch Handkes Texte; man solle beim Lesen, so sagte er einmal, innehalten, tief einatmen, »sich von der Sonne bescheinen lassen, auch wenn diese gar nicht scheint«. Selten hat Handke so wie hier das Konkrete, das Äußere einer Landschaft, einer Stadt, einer Zivilisation der Zeitgeschichte beschrieben und damit auch das Innere getroffen. In dieser Erzählung halten sich Phantasie und Welt in großem, schönem Gleichgewicht. , Elektromotorenteile > Elektromotoren & -teile , Auflage: Nachdruck, Erscheinungsjahr: 19900731, Produktform: Leinen, Autoren: Handke, Peter, Auflage/Ausgabe: Nachdruck, Seitenzahl/Blattzahl: 138, Keyword: 20. Jahrhundert; Bewegung; Einsamkeit; Entfremdung; Erzählung; Gedanken; Jukebox; Kastilien; Personifizierung; Peter Handke; Reflexion; Schreiben; Verlassenheit; Versuch; Wahrnehmung; Österreich, Fachschema: Deutsche Belletristik / Roman, Erzählung~Nobelpreis für Literatur 2019 (Doppelauszeichnung)~Österreichische Belletristik / Roman, Erzählung, Fachkategorie: Belletristik: Erzählungen, Kurzgeschichten, Short Stories, Thema: Auseinandersetzen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Suhrkamp Verlag AG, Verlag: Suhrkamp Verlag AG, Verlag: Suhrkamp, Länge: 213, Breite: 123, Höhe: 22, Gewicht: 274, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 185019620,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist picdrop.de als Open Source verfügbar?
Nein, picdrop.de ist nicht als Open Source verfügbar. Es handelt sich um eine kommerzielle Plattform, die von einem Unternehmen entwickelt und betrieben wird. **
-
Ist Open-Source-Software immer kostenlos?
Open-Source-Software ist nicht immer kostenlos. Der Begriff "Open Source" bezieht sich auf die Lizenzierung und den Quellcode, der für jeden zugänglich ist. Es bedeutet jedoch nicht zwangsläufig, dass die Software kostenlos ist. Einige Open-Source-Projekte verlangen möglicherweise Gebühren für die Nutzung oder den Support. Es gibt jedoch auch viele kostenlose Open-Source-Softwareprojekte, die von der Community entwickelt und gepflegt werden. **
-
Ist Android Open Source und sicher?
Ja, Android ist ein Open-Source-Betriebssystem, was bedeutet, dass der Quellcode für jeden zugänglich ist und von Entwicklern angepasst werden kann. In Bezug auf Sicherheit gibt es jedoch keine eindeutige Antwort. Android hat Sicherheitsfunktionen wie App-Berechtigungen und regelmäßige Sicherheitsupdates, aber es gibt auch potenzielle Sicherheitsrisiken wie Malware und unsichere Apps. Es ist wichtig, Vorsichtsmaßnahmen zu treffen, wie das Herunterladen von Apps aus vertrauenswürdigen Quellen und das Aktualisieren des Betriebssystems regelmäßig, um die Sicherheit zu gewährleisten. **
-
Sind HTML und CSS Open Source?
Ja, HTML und CSS sind Open Source. Das bedeutet, dass der Quellcode frei verfügbar ist und von der Community weiterentwickelt werden kann. Jeder kann HTML und CSS verwenden, modifizieren und teilen, ohne Lizenzgebühren zahlen zu müssen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.